Безпека акаунта після припинення роботи української платформи
23 de outubro de 2026
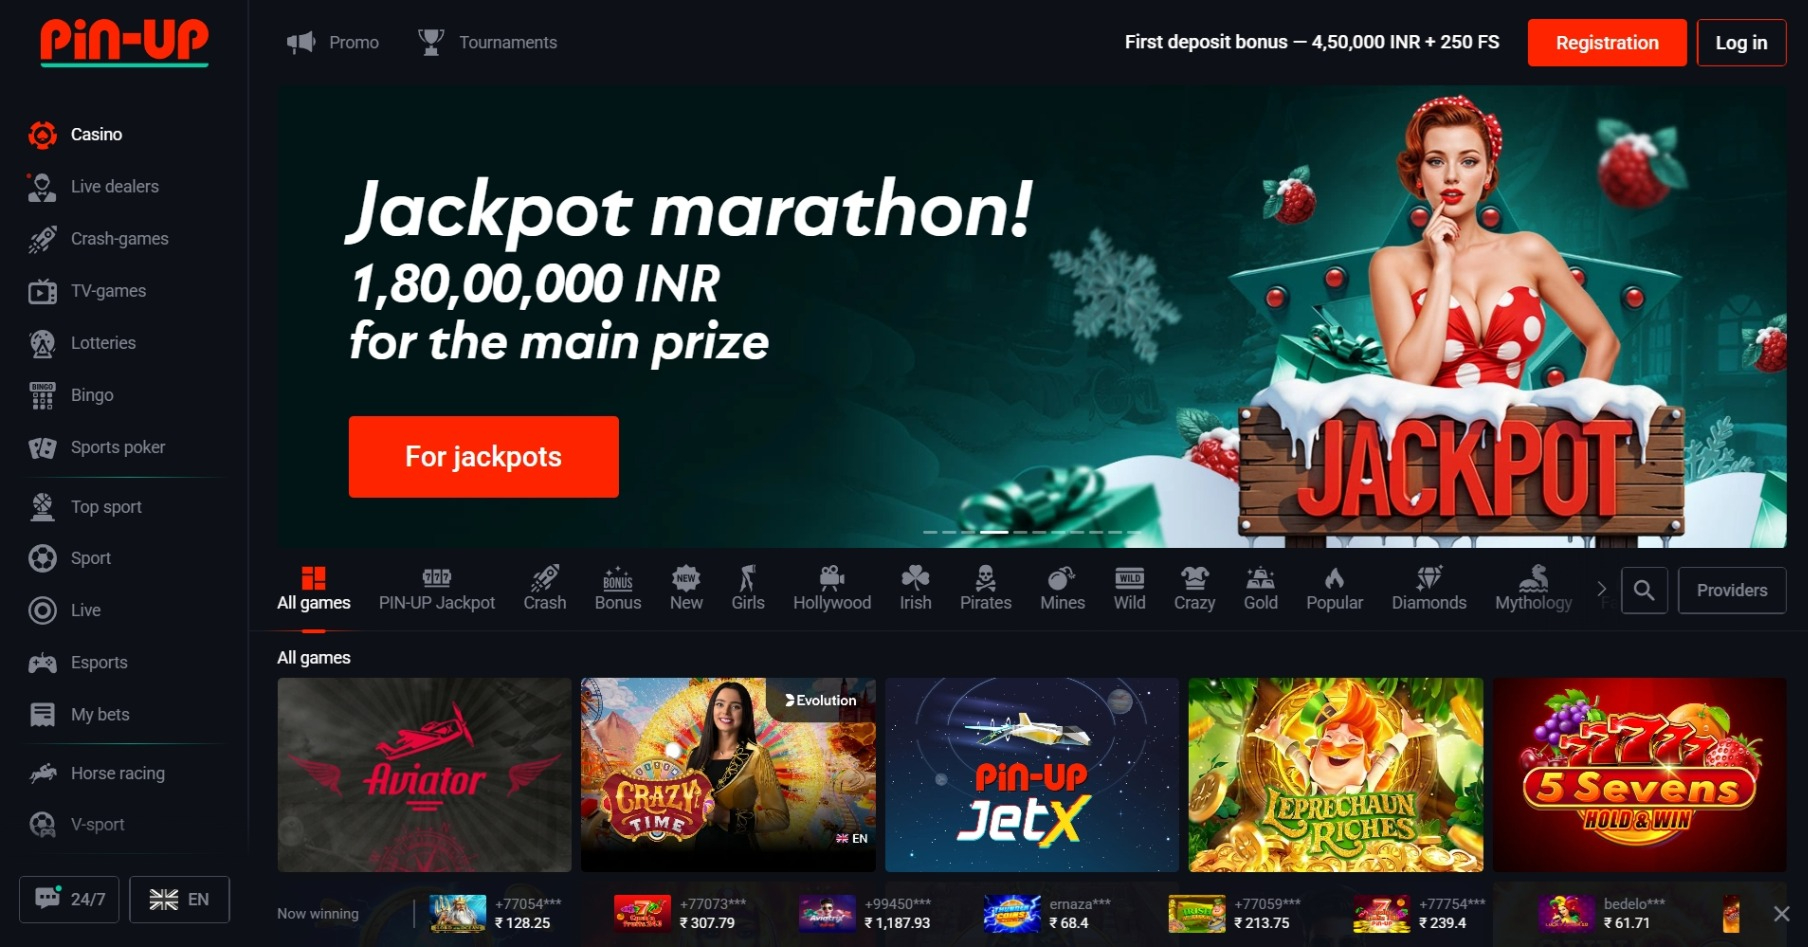
Після анулювання української ліцензії 3 червня 2025 року доступ до колишньої платформи змінився: станом на 29 вересня 2026 року домен не працює як повноцінне онлайн-казино, а містить офіційну заяву без активної реєстрації, каталогу ігор та особистого кабінету. Якщо вам потрібна довідкова інформація про колишній сервіс, перегляньте pin-up онлайн, але не сприймайте сторонній матеріал як підтвердження чинності акаунта, ліцензії чи платіжних функцій.
Що змінилося для власників старих профілів
Раніше українська версія працювала через ТОВ «УКР ГЕЙМ ТЕХНОЛОДЖІ», а для користувачів передбачалися реєстрація, особистий кабінет і доступ до фінансових операцій після перевірки особи. Тепер ці відомості мають історичний характер. Старий номер телефону, електронна адреса або пароль не є доказом того, що профіль продовжує функціонувати.
Особливо важливо не плутати доступність вебсторінки з доступністю сервісу. Навіть якщо певний домен відкривається, це не означає, що на ньому можна безпечно входити, передавати документи або виконувати платіжні дії. За наявними даними, активного каталогу, реєстрації та кабінету на українському домені немає, тому користувачеві слід обережно ставитися до будь-яких альтернативних адрес.
Старі описи можуть містити інструкції щодо бонусів, каси, мобільних застосунків чи підтримки. Вони описують період роботи платформи, а не гарантовані можливості у 2026 році. Не варто встановлювати APK-файли з невідомих джерел, вводити пароль на копіях сайту або передавати паспортні дані ресурсам, які не можуть чітко пояснити свій статус і мету обробки інформації.
Як перевірити адресу перед введенням даних
Перший крок — уважно прочитати домен у рядку браузера. Шахрайські сторінки часто відрізняються однією літерою, додатковим дефісом, незвичною доменною зоною або перенаправленням через скорочений URL. Перевіряйте адресу вручну, не переходьте за посиланнями з випадкових повідомлень і не довіряйте сторінці лише через знайомий логотип чи схожий дизайн.
Другий крок — оцінити, які саме дані запитує ресурс. Для входу зазвичай потрібні облікові відомості, але вимога повторно надати фотографію документа, дані картки, код із SMS або пароль від пошти має викликати особливу підозру. Коди підтвердження не можна повідомляти співрозмовникам у чаті, навіть якщо вони називаються працівниками підтримки.
Третій крок — перевірити інформацію через незалежні джерела. Не використовуйте для цього рекламні огляди або коментарі невідомих адміністраторів. Загальні поради щодо захисту облікових записів і протидії фішингу можна знайти на офіційному ресурсі Кіберполіції України. Ці рекомендації не підтверджують роботу конкретного оператора, але допомагають розпізнати небезпечні сценарії.
Що робити, якщо пароль уже вводили на підозрілій сторінці
Якщо пароль було введено на сумнівному сайті, його потрібно якнайшвидше змінити на справжньому сервісі, де він використовувався. Якщо такий самий пароль застосовувався для електронної пошти, соціальних мереж або банківських застосунків, змініть його і там. Новий пароль має бути унікальним, достатньо довгим і не містити очевидних персональних даних.
Після зміни пароля перевірте активні сеанси та список пристроїв у пошті й інших важливих облікових записах. Завершіть незнайомі сеанси, відкличте підозрілі дозволи сторонніх застосунків і ввімкніть двофакторну автентифікацію, якщо сервіс її підтримує. Для другого фактора краще використовувати застосунок-генератор кодів або апаратний ключ, а не повторне використання того самого пароля.
Якщо ви передавали платіжні реквізити, негайно зв’яжіться з банком через номер на картці або офіційний застосунок. Попросіть перевірити підозрілі операції, за потреби заблокуйте картку та встановіть сповіщення про всі списання. Не надсилайте незнайомцям фотографії картки, повний код безпеки чи одноразові паролі, навіть якщо вони обіцяють повернення коштів.
Чому верифікація не скасовує вимоги до обережності
Під час роботи української платформи для повного доступу до фінансових операцій описувалася KYC-перевірка. Серед можливих способів згадувалися Дія, BankID, ПриватБанк, monobank або ручне завантаження документів. У різних ситуаціях могли запитувати паспорт чи ID-картку, селфі з документом, підтвердження адреси та належності платіжного засобу.
Однак сам факт запиту документа не доводить, що сторінка справжня. Шахрайські ресурси часто копіюють процедури відомих сервісів, щоб отримати фотографії документів або дані картки. Перед передаванням інформації треба перевірити адресу, політику обробки даних, призначення запиту та можливість офіційно підтвердити, хто саме є володільцем ресурсу.
Не надсилайте документи через месенджер невідомому оператору й не завантажуйте їх у форму, відкриту з рекламного банера. Якщо необхідність перевірки не підтверджена офіційним повідомленням, краще зупинитися. Збережіть скриншоти листування, адресу сторінки та час звернення: ці матеріали можуть знадобитися банку, кіберполіції або іншій компетентній установі в разі зловживання даними.
Як діяти, якщо залишилися кошти або незавершене звернення
Найбезпечніше рішення — не шукати «новий вхід» через випадкові дзеркала та не сплачувати комісію за нібито розблокування коштів. Наявність повідомлення про виграш, бонус або залишок на балансі ще не означає, що вимога є справжньою. Особливо підозрілими є прохання спочатку переказати кошти, надати код із банку або встановити програму віддаленого доступу.
Зберіть усі підтвердження, які вже є у вас: листи, квитанції, номери заявок, виписки банку та скриншоти. Не редагуйте оригінали так, щоб зникли дата, адреса відправника чи сума операції. Якщо питання пов’язане з карткою, спершу зверніться до банку офіційним каналом і попросіть зафіксувати звернення.
Точний порядок подальших дій залежить від обставин і наявних документів. Не можна гарантувати повернення коштів, строки відповіді чи можливість відновити старий профіль, оскільки активність колишньої української платформи та її кабінету не підтверджена. Будь-які вимоги щодо документів, платежів або доступу перевіряйте лише через офіційно підтверджені канали, якщо вони доступні.
Поширені запитання про захист старого акаунта
Чи можна входити до старого профілю через інше дзеркало?
Не варто робити цього без незалежного підтвердження адреси та чинного статусу сервісу. Станом на зазначену дату активний український кабінет не підтверджений. Дзеркало може бути фішинговою копією, яка збирає паролі, коди підтвердження або платіжні реквізити.
Чи безпечно надсилати документ для повторної верифікації?
Лише після перевірки офіційності ресурсу, мети запиту та каналу передавання. Якщо сторінка відкрилася з реклами, повідомлення або невідомого посилання, документи надсилати не слід. Не передавайте їх у чаті стороннім особам і не повідомляйте одноразові банківські коди.
Що робити після введення пароля на підробленому сайті?
Негайно змініть пароль усюди, де він використовувався, завершіть невідомі сеанси та ввімкніть двофакторний захист. Якщо вводили дані картки або банківські коди, зв’яжіться з банком через офіційний канал, заблокуйте картку за потреби й перевірте останні операції.